跳到正文

本頁有繁體中文版。

切換到繁體中文

This page is available in English.

Switch to English

层叠 - The CascadingTelegram 开发编程频道

@outvivid

直达

层叠 - The Cascading(@outvivid)是 TGbox 收录的 Telegram 开发编程频道,目前有 9,291 名订阅者,创建于 2018年2月19日,活跃度为活跃,内容以中文为主。

频道简介与描述

主要话题大概是开源业界新闻。 所有以 #today 标签的内容均为本台编辑的个人意见,可能可以代表本台观点。 在 Fediverse 关注我们: https://misskey.io/@cascading 在 Bluesky 关注我们: https://bsky.app/profile/thecascading.bsky.social 反馈/建议/吐槽:请使用 Direct Messages 吹水群: https://t.me/+VaUZgXjPSOI2NDAx

在 App 中打开网页版 t.me

订阅
9,291
创建时间
收录时间
活跃度
活跃

成员趋势

– ·7 次采样

近 7 天
+54
近 30 天
+225
9,0279,291

最近消息平均阅读 4501阅读率 48.4%

  1. 3,610 次浏览

    🔴 Google 或会自动添加登录设备手机号到账户。 - Google 默认启用「手机号码验证」功能。此功能会将手机号绑定到设备上所有登录了的 Google 账户上。 - 用户关闭此功能的方式是在「设定」>「Google」>「所有服务」标签>「隐私权与安全性」节>「验证电话号码」中,关闭「自动验证电话号码」功能。 - 用户可能还想要在 Google 账户设置 [1] 移除已经添加过的电话号码。 androidauthority.com/~ seealso: HackerNews:50090349 1. https://myaccount.google.com/phone linksrc: blog.gslin.org/~ #Google #Android #Privacy

    展开全文
  2. 7,650 次浏览

    Linux 内核不再要求贡献者在 commit message 公开宣告 LLM 使用情况。 lore.kernel.org/~ #Kernel #LLM

  3. 8,510 次浏览

    🔴 PHP 严重漏洞被泄露和复现;欧盟机关建议 PHP 服务在修复漏洞前暂时下线。 - PHP 官网称修复会在今日 22:00 (UTC+8) 发布。 - 有说法称 mitigation 是在 php.ini 设置 session.upload_progress.enabled = Off 。 1. https://php.net/archive/2026.php#2026-10-20-1 2. cert.europa.eu/~ 3. HackerNews:50167754 CVE: CVE-2026-109618, CVE-2026-109619 linksrc: https://t.me/usr_bin_cat/4464 #php

    展开全文
  4. 3,570 次浏览

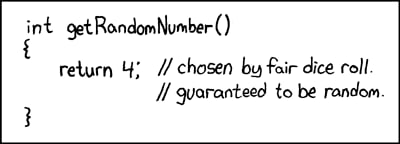
    🔴 eMudhra TLS 根证书被吊销,原因是私钥过于简单以致被泄露。 - 主流浏览器厂商现应已废除这些根证书。不确定的订户可以在 [1] 测试。 - 操作系统、软件等由于自行提供 CA 库,可能需要手动更新 ca-certificates 等组件;订户可参考 [1] 文末的信息。 - 过于简单的意思是一般有 384 bit 的私钥只有 8 个 bit 有效(也就是值小于 256)。 (编者注:配图来自 https://xkcd.com/221/ 。) (编者再注:今日较早前提到的 PHP 漏洞问题也极其严重;建议 PHP 网站主在 PHP 发布修复后立即更新。) https://emudhra.we-have-a-problem.com/ #PKI

    展开全文
  5. 2,570 次浏览

    🔴 PHP 严重漏洞被泄露和复现;欧盟机关建议 PHP 服务在修复漏洞前暂时下线。 - PHP 官网称修复会在今日 22:00 (UTC+8) 发布。 - 有说法称 mitigation 是在 php.ini 设置 session.upload_progress.enabled = Off 。 1. https://php.net/archive/2026.php#2026-10-20-1 2. cert.europa.eu/~ 3. HackerNews:50167754 CVE: CVE-2026…

    展开全文
  6. 14,900 次浏览

    或是因为 PHP 漏洞,Pixiv、DeviantArt、Namesilo 等网站暂时停止服务。 - maimai、CHUNITHM、オンゲキ等游戏的官方服务网站及在线联机服务也宣布将在届时进行维护。 - 距离 PHP 发布 fix 还有约一小时。PHP 8.2 之前的版本已经停止支持,可能不会发布修复。 1. https://pixiv.net/ 2. https://fanbox.cc/ 3. https://deviantart.com/ 4. https://namesilo.com/ 5.…

    展开全文
  7. 8,290 次浏览

    🔴 LiteLLM 被骇,用户数据可能泄漏。 受影响版本是 1.82.7 及 1.82.8。 gh:BerriAI/litellm#24512 seealso: HackerNews:47501729 linksrc: https://t.me/bupt_moe/2676 #Security #LiteLLM #SupplyChain

    展开全文
  8. 3,340 次浏览

    🔴 今日漏洞总结。 php [1]:RCE。请更新至 8.5.12/8.4.27/8.3.36/8.2.35。 Node.js [2]:RCE。请更新至 26.12.1/24.22.1/22.23.4。 eMudhra 证书 [3]:或可导致 MitM。请注意停用受影响证书、检查浏览器更新及更新 ca-certificates 等相关组件。测试方法和修复版本参见 [3]。 TiDB 云被骇 [4]:有用户元信息被泄露;但目前没有数据库数据泄露的证据。 1. php.net/~ 2. nodejs.org/~ 3. https://emudhra.we-have-a-problem.com/ 4. pingcap.com/~ #wtf #today #PHP #Nodejs #PKI #PingCAP

    展开全文
  9. 5,110 次浏览

    🔴 天亮了,但是运维的天还是黑的;GitLab/Chrome 的 critical 漏洞,请更新。 GitLab 正则编译器 RCE (CVSS: 10/10) [1]:请更新至 19.5.1/19.4.3/19.3.6/19.2.9/19.1.9/19.0.10/18.11.13 。 Chrome 三个 critical 漏洞 [2]:请更新至 156.0.8078.47/156.0.8078.48。 1. docs.gitlab.com/~ 2. chromereleases.googleblog.com/~ #GitLab #Chrome

    展开全文
  10. 3,040 次浏览

    🔴 Next.js RCE/DoS;请升级至 15.5.28/16.4.1。 - RCE 其中一个是 React Cache Components 的漏洞。 - 另一个是 sharp 图片库的相关漏洞,在 sharp 0.35.5 修复。 - 注:Next.js 已对 14 及更低版本停止支持 [1]。 nextjs.org/~ CVE: GHSA-673q-mjm6-r5xr, CVE-2026-96889 1. https://nextjs.org/support-policy linksrc: https://t.me/hatschannel/6973 EDIT 10/23: 修正 CVE 编号。感谢一位订户纠错。 #Nextjs

    展开全文
  11. 3,130 次浏览

    🔴 Tailscale SSH 漏洞或可被用于提权;建议升级至 1.104.4 版本。 - 主要漏洞是 tailscaled 默认以 root 运行,而 Tailscale SSH 在转发 socket 的时候可能不会以用户的身份,而是以 root 身份转发 socket。 - 这使得非 root 用户能透过 docker.socket 等路径取得 root 权限。 - 以及一些其它 DoS/tailscale serve 权限管理问题等。 - 不影响普通 SSH。不会使 Tailscale 外攻击者提权。 https://tailscale.com/blog/tailscale-ssh-findings-fixes #Tailscale

    展开全文
  12. 3,120 次浏览

    🔵 Discord 用户的消息将出现在网页并被搜索引擎索引;若非所愿请更新设置。 - 11/16 起,Discord 将为 Discoverable Server 创建网页。 - 用户消息可能会匿名地出现在网页上并被搜索引擎索引。 - 用户可以在设置中 "Data & Privacy" > "Show my message content from Discoverable channels on web pages" 项调整偏好。默认是开启。 support.discord.com/~ linksrc: https://t.me/landiansub/17148 #Discord #Privacy

    展开全文
  13. 6,360 次浏览

    🔴 Cursor 下载的 Claude Code 插件 2.1.313 版本包含后门。请立即更新并清理系统环境。 - 文章称 Visual Studio Marketplace 和 OpenVSX 的插件不受影响。 - Cursor 用户请升级至 2.1.314 版本,并检查 SSH 公钥登录白名单配置及其它可能受影响之处。 - 此后门会收集系统信息并添加名为 svc-telemetry 的公钥到 authorized_keys。 - Cursor 称攻击者服务器已被关停。 [1] opensourcemalware.com/~ 1. cursor.com/~ #Cursor #Anthropic

    展开全文
  14. 2,730 次浏览

    🔵 游戏《初音未来:世界计划》宣布即时起作废已创建超过24小时的引继码。 - 日服官方 Twitter 和游戏内公告如是说。 - 也宣布引继码的有效期将缩短至 24 小时。 - 官方 Twitter 称此举措的目的是提升玩家帐号安全性。 - 在游戏账号未有绑定第三方帐号的情况下,引继码是玩家唯一可用于重新登录帐号的信息。因此这一改变可能使 AFK 玩家无法找回帐号。 - 无法找回帐号的玩家则须在游戏内联系客服。 x.com/pj_sekai/~ linksrc: https://t.me/loveidol/24494 #SEGA

    展开全文
  15. 2,470 次浏览

    🔵 npm 包现可通过 pnpm (12.11.0+) 发布项目级 skills。 - npm 及 yarn 尚未对此提供支持。 - 其它软件生态系统的包管理器目前也未有此类支持。 https://pnpm.io/blog/releases/12.11.0 #pnpm #LLM

    展开全文
  16. 2,010 次浏览

    Postman 桌面端现会自动在设备 agent 应用安装 skills 及 hook,引起争议。 - 还包括配置远端 MCP 服务以及安装 Postman CLI 等。 gh:postmanlabs/postman-app-support#14370 seealso: HackerNews:50354960 #Postman #LLM

    展开全文
  17. 2,290 次浏览

    🔴 Alpine Linux 等系统上的 OpenSSH:请禁用密码登录或更新。 - OpenSSH 在无 PAM 支持的 musc libc 类发行版(例如 Alpine Linux)上的密码验证可能可以被跳过。 - 除了更新之外的 mitigation 是禁用密码登录 (PasswordAuthentication=no)。 - 漏洞并非来自 OpenSSH 自身,但 OpenSSH 发布新版本进行了处理。 Fixed-At: 10.6p2 https://hachyderm.io/@damienmiller/117563026759098135 https://sshhole.com/ #OpenSSH

    展开全文
  18. 1,790 次浏览

    🔴 APT 漏洞: 中间人或能篡改通过明文协议下载的软件包并绕过签名检查。 CVE: CVE-2026-109518 Fixed-At: 3.0.4 lists.debian.org/~ #APT

    展开全文
  19. 1,000 次浏览

    Synaptics 给逆向工程的 DisplayLink 驱动作者发 C&D 要求其终止开发。 - DisplayLink 是 Synaptics 开发的跨平台(含 Ubuntu)显示屏扩展设备,支持计算机使用 USB 连接。 - Vino 是经 LLM 辅助进行净室开发的开源 DisplayLink 驱动。 - Synaptics 律师以其侵犯知识产权为由,给 Vino 驱动作者发停止和终止 (C&D) 通知。 https://phoronix.com/news/Synaptics-Blocks-Vino-Driver #Synaptics #DisplayLink

    展开全文
在 t.me 查看更多消息

歡迎來到GitHub repos. 在這裡你會找到關於最新的趨勢項目的有價值的信息. 訂閱以保持資訊,並從繁榮的GitHub社群中獲得洞察力。

一切都是RSSible 此频道将包括: - #RSSHubCore更新 - #RSSHub路线更新 - #RSSHubRadar插件更新 - rsshub.app服务相关信息 #rsshubapp - RSSHub最新新闻和趋势 该频道由RSSHub提供。

看看GitHub社区今天最兴奋的是什么? 机器人会自动从https://github.com/trending获取新的存储库,并将其发送到渠道。 作者和维护者: https://github.com/katursis

Arch Linux 中文相关信息 跟进 Arch Linux 日常踩坑预警,翻译官方新闻, testing 测试预警等。另有 @archlinuxcn_updates 提供滚动打包记录。 频道内容来自 Arch Linux 中文社区群组 @archlinuxcn_group https://fars.ee/~readme.html 杜洛夫在所有订阅数较多的频道下方都添加了广告,其收益并不分配给频道主,频道主也无法控制其内容。如果在本频道下方看到广告,均与 Arch CN 社区无关,请勿点击或相信其内容

分享一些适用的GitHub开源项目 更多分享 @lihaiba

Clash Verge Rev 是开源免费软件 如果你从别处花钱买软件 你是这个👍👍👍 禁止以下行为(激进的封禁策略): - 涉及[黄/赌/毒/军/政/密/敏] - 以购买了软件或购买了节点为由要求客服售后 - 滥发机场推广 - 使用[CFW]或其他客户端提问 - 问[verge安卓/鸿蒙/iOS] - 问[怎么下载/下载哪一个] - 传播[二次分发] 有问题请先阅读文档支持和github issues 赞助项目: https://github.com/sponsors/clash-verge-

v2rayN&G讨论组,内容仅限工具的使用相关话题,禁止任何无关网络、计算机、安全的内容,违者秒踢。禁止分享链接。 https://github.com/2dust/v2rayN https://github.com/2dust/v2rayNG

Power Users/Automators 折腾/讨论/分享各种开源工具/脚本/自动化工作流 📢 频道 @zhetengsha 📌 资源合集导航 https://t.me/zhetengsha/2 📢 广告投放 @xream, @xream_bot Buy ads: https://telega.io/c/zhetengsha ⚠️ 不提倡免流/翻墙/破解等违法犯罪行为 ⚠️ 不传播色情/迷信/邪教/盗版/恐怖/暴力/政治/反动内容

Project X 的群聊,Channel @projectXtls https://github.com/XTLS 交流群可在底线之上随便水,不要撕逼,没有滥权 有问题尽管随便问,知道的尽量回答 禁键政,禁露点,禁人身攻击/阴阳怪气/抬杠挑事 广告(含 aff)可能会被删 短时间内无视 warn 再犯会直接踢出 非管理员操作 GitHub bot 的直接 ban Russian: @projectVLESS Persian: @projectXHTTP

进群务必先看本群置顶!! - 建议使用 简体中文/繁體中文/English; - 请勿随意私聊管理(必要反馈除外); - 严禁真人、过度 R18 、NSFW 或其他令人不适的内容(SFW); - 严禁 AFF、广告、刷屏、外挂、社工、人身攻击; - 在本群发布管理认为不适合的消息,会根据情况给予禁言、封禁的处理; - 请尽量不要在本群使用 userbot,使用 userbot 可能会被滥权; - 发送反馈请包含:HyperCeiler 日志 (HyperCeiler 设置 - 查看日志,无效反馈将被搁置

Hiddify, Internet Freedom Solution Supporting: 🎯 Mieru 🎯 Naive 🎯 xHTTP 🎯 HTTPUpgrade 🎯 Shadowsocks 2022 🎯 Wireguard 🎯 Reality 🎯 TUIC 5 🎯 Hysteria 2 🎯 Auto CDN 🎯 VLess 🎯 Vmess 🎯 Trojan 🎯 SSH 🎯 MTProto + WEB 📣 @Hiddify 📚@Hiddify_Teacher