跳到正文

本頁有簡體中文版。

切換到簡體中文

This page is available in English.

Switch to English

層疊 - The CascadingTelegram 開發編程頻道

@outvivid

直達

層疊 - The Cascading(@outvivid)是 TGbox 收錄的 Telegram 開發編程頻道,目前有 9,291 名訂閱者,創建於 2018年2月19日,活躍度為活躍,內容以中文為主。

頻道簡介與描述

主要話題大概是開源業界新聞。 所有以 #today 標籤的內容均為本臺編輯的個人意見,可能可以代表本臺觀點。 在 Fediverse 關注我們: https://misskey.io/@cascading 在 Bluesky 關注我們: https://bsky.app/profile/thecascading.bsky.social 反饋/建議/吐槽:請使用 Direct Messages 吹水群: https://t.me/+VaUZgXjPSOI2NDAx

在 App 中打開網頁版 t.me

訂閱
9,291
創建時間
收錄時間
活躍度
活躍

成員趨勢

– ·7 次採樣

近 7 天
+54
近 30 天
+225
9,0279,291

最近消息平均閱讀 4501閱讀率 48.4%

  1. 3,610 次瀏覽

    🔴 Google 或會自動添加登錄設備手機號到賬戶。 - Google 默認啟用「手機號碼驗證」功能。此功能會將手機號綁定到設備上所有登錄了的 Google 賬戶上。 - 用戶關閉此功能的方式是在「設定」>「Google」>「所有服務」標籤>「隱私權與安全性」節>「驗證電話號碼」中,關閉「自動驗證電話號碼」功能。 - 用戶可能還想要在 Google 賬戶設置 [1] 移除已經添加過的電話號碼。 androidauthority.com/~ seealso: HackerNews:50090349 1. https://myaccount.google.com/phone linksrc: blog.gslin.org/~ #Google #Android #Privacy

    展開全文
  2. 7,650 次瀏覽

    Linux 內核不再要求貢獻者在 commit message 公開宣告 LLM 使用情況。 lore.kernel.org/~ #Kernel #LLM

  3. 8,510 次瀏覽

    🔴 PHP 嚴重漏洞被洩露和復現;歐盟機關建議 PHP 服務在修復漏洞前暫時下線。 - PHP 官網稱修復會在今日 22:00 (UTC+8) 發佈。 - 有說法稱 mitigation 是在 php.ini 設置 session.upload_progress.enabled = Off 。 1. https://php.net/archive/2026.php#2026-10-20-1 2. cert.europa.eu/~ 3. HackerNews:50167754 CVE: CVE-2026-109618, CVE-2026-109619 linksrc: https://t.me/usr_bin_cat/4464 #php

    展開全文
  4. 3,570 次瀏覽

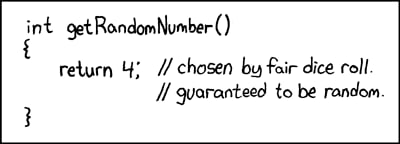
    🔴 eMudhra TLS 根證書被吊銷,原因是私鑰過於簡單以致被洩露。 - 主流瀏覽器廠商現應已廢除這些根證書。不確定的訂戶可以在 [1] 測試。 - 操作系統、軟件等由於自行提供 CA 庫,可能需要手動更新 ca-certificates 等組件;訂戶可參考 [1] 文末的信息。 - 過於簡單的意思是一般有 384 bit 的私鑰只有 8 個 bit 有效(也就是值小於 256)。 (編者注:配圖來自 https://xkcd.com/221/ 。) (編者再注:今日較早前提到的 PHP 漏洞問題也極其嚴重;建議 PHP 網站主在 PHP 發佈修復後立即更新。) https://emudhra.we-have-a-problem.com/ #PKI

    展開全文
  5. 2,570 次瀏覽

    🔴 PHP 嚴重漏洞被洩露和復現;歐盟機關建議 PHP 服務在修復漏洞前暫時下線。 - PHP 官網稱修復會在今日 22:00 (UTC+8) 發佈。 - 有說法稱 mitigation 是在 php.ini 設置 session.upload_progress.enabled = Off 。 1. https://php.net/archive/2026.php#2026-10-20-1 2. cert.europa.eu/~ 3. HackerNews:50167754 CVE: CVE-2026…

    展開全文
  6. 14,900 次瀏覽

    或是因為 PHP 漏洞,Pixiv、DeviantArt、Namesilo 等網站暫時停止服務。 - maimai、CHUNITHM、オンゲキ等遊戲的官方服務網站及在線聯機服務也宣佈將在屆時進行維護。 - 距離 PHP 發佈 fix 還有約一小時。PHP 8.2 之前的版本已經停止支持,可能不會發布修復。 1. https://pixiv.net/ 2. https://fanbox.cc/ 3. https://deviantart.com/ 4. https://namesilo.com/ 5.…

    展開全文
  7. 8,290 次瀏覽

    🔴 LiteLLM 被駭,用戶數據可能洩漏。 受影響版本是 1.82.7 及 1.82.8。 gh:BerriAI/litellm#24512 seealso: HackerNews:47501729 linksrc: https://t.me/bupt_moe/2676 #Security #LiteLLM #SupplyChain

    展開全文
  8. 3,340 次瀏覽

    🔴 今日漏洞總結。 php [1]:RCE。請更新至 8.5.12/8.4.27/8.3.36/8.2.35。 Node.js [2]:RCE。請更新至 26.12.1/24.22.1/22.23.4。 eMudhra 證書 [3]:或可導致 MitM。請注意停用受影響證書、檢查瀏覽器更新及更新 ca-certificates 等相關組件。測試方法和修復版本參見 [3]。 TiDB 雲被駭 [4]:有用戶元信息被洩露;但目前沒有數據庫數據洩露的證據。 1. php.net/~ 2. nodejs.org/~ 3. https://emudhra.we-have-a-problem.com/ 4. pingcap.com/~ #wtf #today #PHP #Nodejs #PKI #PingCAP

    展開全文
  9. 5,110 次瀏覽

    🔴 天亮了,但是運維的天還是黑的;GitLab/Chrome 的 critical 漏洞,請更新。 GitLab 正則編譯器 RCE (CVSS: 10/10) [1]:請更新至 19.5.1/19.4.3/19.3.6/19.2.9/19.1.9/19.0.10/18.11.13 。 Chrome 三個 critical 漏洞 [2]:請更新至 156.0.8078.47/156.0.8078.48。 1. docs.gitlab.com/~ 2. chromereleases.googleblog.com/~ #GitLab #Chrome

    展開全文
  10. 3,040 次瀏覽

    🔴 Next.js RCE/DoS;請升級至 15.5.28/16.4.1。 - RCE 其中一個是 React Cache Components 的漏洞。 - 另一個是 sharp 圖片庫的相關漏洞,在 sharp 0.35.5 修復。 - 注:Next.js 已對 14 及更低版本停止支持 [1]。 nextjs.org/~ CVE: GHSA-673q-mjm6-r5xr, CVE-2026-96889 1. https://nextjs.org/support-policy linksrc: https://t.me/hatschannel/6973 EDIT 10/23: 修正 CVE 編號。感謝一位訂戶糾錯。 #Nextjs

    展開全文
  11. 3,130 次瀏覽

    🔴 Tailscale SSH 漏洞或可被用於提權;建議升級至 1.104.4 版本。 - 主要漏洞是 tailscaled 默認以 root 運行,而 Tailscale SSH 在轉發 socket 的時候可能不會以用戶的身份,而是以 root 身份轉發 socket。 - 這使得非 root 用戶能透過 docker.socket 等路徑取得 root 權限。 - 以及一些其它 DoS/tailscale serve 權限管理問題等。 - 不影響普通 SSH。不會使 Tailscale 外攻擊者提權。 https://tailscale.com/blog/tailscale-ssh-findings-fixes #Tailscale

    展開全文
  12. 3,120 次瀏覽

    🔵 Discord 用戶的消息將出現在網頁並被搜索引擎索引;若非所願請更新設置。 - 11/16 起,Discord 將為 Discoverable Server 創建網頁。 - 用戶消息可能會匿名地出現在網頁上並被搜索引擎索引。 - 用戶可以在設置中 "Data & Privacy" > "Show my message content from Discoverable channels on web pages" 項調整偏好。默認是開啟。 support.discord.com/~ linksrc: https://t.me/landiansub/17148 #Discord #Privacy

    展開全文
  13. 6,360 次瀏覽

    🔴 Cursor 下載的 Claude Code 插件 2.1.313 版本包含後門。請立即更新並清理系統環境。 - 文章稱 Visual Studio Marketplace 和 OpenVSX 的插件不受影響。 - Cursor 用戶請升級至 2.1.314 版本,並檢查 SSH 公鑰登錄白名單配置及其它可能受影響之處。 - 此後門會收集系統信息並添加名為 svc-telemetry 的公鑰到 authorized_keys。 - Cursor 稱攻擊者服務器已被關停。 [1] opensourcemalware.com/~ 1. cursor.com/~ #Cursor #Anthropic

    展開全文
  14. 2,730 次瀏覽

    🔵 遊戲《初音未來:世界計劃》宣佈即時起作廢已創建超過24小時的引繼碼。 - 日服官方 Twitter 和遊戲內公告如是說。 - 也宣佈引繼碼的有效期將縮短至 24 小時。 - 官方 Twitter 稱此舉措的目的是提升玩家帳號安全性。 - 在遊戲賬號未有綁定第三方帳號的情況下,引繼碼是玩家唯一可用於重新登錄帳號的信息。因此這一改變可能使 AFK 玩家無法找回帳號。 - 無法找回帳號的玩家則須在遊戲內聯繫客服。 x.com/pj_sekai/~ linksrc: https://t.me/loveidol/24494 #SEGA

    展開全文
  15. 2,470 次瀏覽

    🔵 npm 包現可通過 pnpm (12.11.0+) 發佈項目級 skills。 - npm 及 yarn 尚未對此提供支持。 - 其它軟件生態系統的包管理器目前也未有此類支持。 https://pnpm.io/blog/releases/12.11.0 #pnpm #LLM

    展開全文
  16. 2,010 次瀏覽

    Postman 桌面端現會自動在設備 agent 應用安裝 skills 及 hook,引起爭議。 - 還包括配置遠端 MCP 服務以及安裝 Postman CLI 等。 gh:postmanlabs/postman-app-support#14370 seealso: HackerNews:50354960 #Postman #LLM

    展開全文
  17. 2,290 次瀏覽

    🔴 Alpine Linux 等系統上的 OpenSSH:請禁用密碼登錄或更新。 - OpenSSH 在無 PAM 支持的 musc libc 類發行版(例如 Alpine Linux)上的密碼驗證可能可以被跳過。 - 除了更新之外的 mitigation 是禁用密碼登錄 (PasswordAuthentication=no)。 - 漏洞並非來自 OpenSSH 自身,但 OpenSSH 發佈新版本進行了處理。 Fixed-At: 10.6p2 https://hachyderm.io/@damienmiller/117563026759098135 https://sshhole.com/ #OpenSSH

    展開全文
  18. 1,790 次瀏覽

    🔴 APT 漏洞: 中間人或能篡改通過明文協議下載的軟件包並繞過簽名檢查。 CVE: CVE-2026-109518 Fixed-At: 3.0.4 lists.debian.org/~ #APT

    展開全文
  19. 1,000 次瀏覽

    Synaptics 給逆向工程的 DisplayLink 驅動作者發 C&D 要求其終止開發。 - DisplayLink 是 Synaptics 開發的跨平臺(含 Ubuntu)顯示屏擴展設備,支持計算機使用 USB 連接。 - Vino 是經 LLM 輔助進行淨室開發的開源 DisplayLink 驅動。 - Synaptics 律師以其侵犯知識產權為由,給 Vino 驅動作者發停止和終止 (C&D) 通知。 https://phoronix.com/news/Synaptics-Blocks-Vino-Driver #Synaptics #DisplayLink

    展開全文
在 t.me 查看更多消息

歡迎來到GitHub repos. 在這裡你會找到關於最新的趨勢項目的有價值的信息. 訂閱以保持資訊,並從繁榮的GitHub社群中獲得洞察力。

一切都是RSSible 此頻道將包括: - #RSSHubCore更新 - #RSSHub路線更新 - #RSSHubRadar插件更新 - rsshub.app服務相關信息 #rsshubapp - RSSHub最新新聞和趨勢 該頻道由RSSHub提供。

看看GitHub社區今天最興奮的是什麼? 機器人會自動從https://github.com/trending獲取新的存儲庫,並將其發送到渠道。 作者和維護者: https://github.com/katursis

Arch Linux 中文相關信息 跟進 Arch Linux 日常踩坑預警,翻譯官方新聞, testing 測試預警等。另有 @archlinuxcn_updates 提供滾動打包記錄。 頻道內容來自 Arch Linux 中文社區群組 @archlinuxcn_group https://fars.ee/~readme.html 杜洛夫在所有訂閱數較多的頻道下方都添加了廣告,其收益並不分配給頻道主,頻道主也無法控制其內容。如果在本頻道下方看到廣告,均與 Arch CN 社區無關,請勿點擊或相信其內容

分享一些適用的GitHub開源項目 更多分享 @lihaiba

Clash Verge Rev 是開源免費軟件 如果你從別處花錢買軟件 你是這個👍👍👍 禁止以下行為(激進的封禁策略): - 涉及[黃/賭/毒/軍/政/密/敏] - 以購買了軟件或購買了節點為由要求客服售後 - 濫發機場推廣 - 使用[CFW]或其他客戶端提問 - 問[verge安卓/鴻蒙/iOS] - 問[怎麼下載/下載哪一個] - 傳播[二次分發] 有問題請先閱讀文檔支持和github issues 贊助項目: https://github.com/sponsors/clash-verge-

v2rayN&G討論組,內容僅限工具的使用相關話題,禁止任何無關網絡、計算機、安全的內容,違者秒踢。禁止分享鏈接。 https://github.com/2dust/v2rayN https://github.com/2dust/v2rayNG

Power Users/Automators 折騰/討論/分享各種開源工具/腳本/自動化工作流 📢 頻道 @zhetengsha 📌 資源合集導航 https://t.me/zhetengsha/2 📢 廣告投放 @xream, @xream_bot Buy ads: https://telega.io/c/zhetengsha ⚠️ 不提倡免流/翻牆/破解等違法犯罪行為 ⚠️ 不傳播色情/迷信/邪教/盜版/恐怖/暴力/政治/反動內容

Project X 的群聊,Channel @projectXtls https://github.com/XTLS 交流群可在底線之上隨便水,不要撕逼,沒有濫權 有問題儘管隨便問,知道的儘量回答 禁鍵政,禁露點,禁人身攻擊/陰陽怪氣/抬槓挑事 廣告(含 aff)可能會被刪 短時間內無視 warn 再犯會直接踢出 非管理員操作 GitHub bot 的直接 ban Russian: @projectVLESS Persian: @projectXHTTP

進群務必先看本群置頂!! - 建議使用 簡體中文/繁體中文/English; - 請勿隨意私聊管理(必要反饋除外); - 嚴禁真人、過度 R18 、NSFW 或其他令人不適的內容(SFW); - 嚴禁 AFF、廣告、刷屏、外掛、社工、人身攻擊; - 在本群發佈管理認為不適合的消息,會根據情況給予禁言、封禁的處理; - 請儘量不要在本群使用 userbot,使用 userbot 可能會被濫權; - 發送反饋請包含:HyperCeiler 日誌 (HyperCeiler 設置 - 查看日誌,無效反饋將被擱置

Hiddify, Internet Freedom Solution Supporting: 🎯 Mieru 🎯 Naive 🎯 xHTTP 🎯 HTTPUpgrade 🎯 Shadowsocks 2022 🎯 Wireguard 🎯 Reality 🎯 TUIC 5 🎯 Hysteria 2 🎯 Auto CDN 🎯 VLess 🎯 Vmess 🎯 Trojan 🎯 SSH 🎯 MTProto + WEB 📣 @Hiddify 📚@Hiddify_Teacher